Se fai social per clienti, la priorità è documentare finalità e raccogliere il consenso appropriato: ecco come muoverti. Prima di tutto, mappa canali e trattamenti, poi recupera o crea le prove del consenso per newsletter e campagne, preferibilmente con double opt-in. Aggiorna informativa e contratti con fornitori, tieni un registro quando necessario e applica misure tecniche minime come MFA e aggiornamenti costanti del CMS.
In breve:
- Se gestisci la pagina seguendo le direttive del cliente, agisci da responsabile e serve un incarico formale; se decidi autonomamente le campagne, sei titolare.
- Per newsletter e messaggi promozionali, raccogli una doppia conferma e conserva data, indirizzo IP e modulo compilato; le liste prive di consenso documentato non sono utilizzabili.
- Per campagne che incrociano comportamenti, interessi dedotti o liste di clienti, valuta la necessità di una valutazione d’impatto e documenta le configurazioni ricorrenti.
- Anche sotto i 250 dipendenti, registra i trattamenti social continuativi o rischiosi, indicando finalità, categorie di dati, destinatari, tempi di conservazione e misure di sicurezza.
- Dopo una violazione, documenta subito i dati e le persone coinvolte; se il rischio è concreto, notifica il Garante entro 72 ore e avvisa direttamente gli interessati se è elevato.
Indice
- Checklist operativa passo per passo
- Chi è titolare, responsabile e quando si è co-titolari
- Consenso per newsletter, messaggi diretti e outreach
- Advertising e targeting: rischi pratici e quando fare la DPIA
- Come gestire fornitori e subfornitori
- Registro delle attività: quando e come tenerlo semplice
- Misure tecniche minime che un social media manager deve applicare
- Procedura rapida per data breach: chi avvisare e quando
- Applicare privacy by design alle campagne e ai flussi editoriali
- Risorse pratiche e come organizzare la documentazione quotidiana
- Priorità realistiche per freelance e micro-team
- Opzione pratica: centralizzare contatti e documenti con KeSbatty
- Domande frequenti
- Fonti
Checklist operativa passo per passo
Non serve diventare avvocati per mettersi in regola: serve un metodo. Ecco la sequenza che consigliamo a chi gestisce social per conto terzi, in ordine di urgenza.
- Mappa ogni canale (pagine, chat, moduli di contatto) e annota chi tratta cosa, perché e dove finiscono i dati.
- Individua la base giuridica per ciascun trattamento: consenso, contratto o legittimo interesse, a seconda del caso.
- Aggiorna informativa privacy e modulistica di consenso, inserendo un flusso di double opt-in per le comunicazioni promozionali.
- Formalizza incarichi e contratti con fornitori, agenzie pubblicitarie e tool esterni che trattano dati per conto tuo o del cliente.
- Ripulisci le liste contatti: elimina dati non necessari e definisci per quanto tempo li conservi.
Un consiglio: parti da un solo canale alla volta, chiudi quello, poi passa al successivo: la compliance fatta tutta insieme in un weekend di solito non regge.
Chi è titolare, responsabile e quando si è co-titolari
Il criterio pratico è semplice: chi decide finalità e mezzi del trattamento è titolare, chi esegue istruzioni altrui è responsabile. Nella pratica social, però, i confini si confondono in fretta.
- Se gestisci la pagina di un cliente seguendo le sue direttive, sei responsabile del trattamento e serve un incarico formale ai sensi dell'art. 28.
- Se decidi autonomamente come usare custom audience o liste per le tue campagne, diventi titolare per quella specifica attività.
- Quando usi plugin social che raccolgono dati per conto di piattaforme terze, puoi rientrare in uno scenario di responsabilità congiunta, come chiarito dalle EDPB Guidelines 08/2020 sul targeting, citando casi come Wirtschaftsakademie e Fashion ID.
- Conserva sempre una traccia scritta delle decisioni prese (email, accordi, verbali di call) perché in caso di controllo è quella documentazione a dimostrare chi ha scelto cosa.
Un accordo di co-titolarità non deve essere complicato: basta un documento che elenchi chi fa cosa e chi risponde agli interessati in caso di richieste.
Consenso per newsletter, messaggi diretti e outreach
L'invio di comunicazioni promozionali via email o messaggistica richiede un consenso preventivo, specifico e informato, come previsto dall'art. 130 del Codice Privacy. Senza quella prova, ogni newsletter o DM commerciale diventa un rischio concreto, non teorico.
- Usa un flusso di double opt-in: la persona si iscrive e conferma con un secondo clic, così hai una prova chiara e con data certa.
- Conserva timestamp, IP e testo esatto del modulo compilato: in caso di verifica, sono questi dettagli a fare la differenza.
- Diffida di liste acquistate o raccolte tramite scraping: senza consenso documentato, non sono utilizzabili per outreach promozionale.
- Tieni un registro semplice dei consensi raccolti, anche solo un foglio di calcolo con data e fonte di ogni contatto.
Il Garante ha più volte sanzionato invii promozionali privi di prova del consenso, indicando proprio nel double opt-in e nella tracciabilità delle evidenze gli strumenti per difendersi da una contestazione.
Advertising e targeting: rischi pratici e quando fare la DPIA
Le campagne pubblicitarie mirate non sono tutte uguali dal punto di vista del rischio. Quando il targeting incrocia dati comportamentali, interessi dedotti o liste di clienti caricate su una piattaforma, si entra spesso nel territorio della profilazione, e la valutazione d'impatto diventa necessaria per i casi più delicati.
- Le linee guida EDPB sul targeting degli utenti social distinguono chiaramente il ruolo del targeter da quello del fornitore della piattaforma, con implicazioni diverse sulle responsabilità.
- Prima di caricare una custom audience, verifica l'origine dei contatti e la base giuridica che ne giustifica l'uso pubblicitario.
- Applica hashing o anonimizzazione alle liste quando la piattaforma lo consente, per ridurre l'esposizione dei dati grezzi.
- Documenta la valutazione del rischio per ogni campagna ricorrente, anche con poche righe che spieghino perché quella configurazione è accettabile.
Un consiglio: se ripeti la stessa campagna di retargeting ogni mese, basta una scheda valutazione aggiornata periodicamente invece di rifarla da zero ogni volta.
Come gestire fornitori e subfornitori
Ogni tool, agenzia o piattaforma che tratta dati per conto tuo deve essere vincolato da un contratto che rispetti l'art. 28. Prima di firmare, vale la pena fare qualche verifica in più.
- Inserisci clausole che specifichino finalità, durata, misure di sicurezza e obblighi di cancellazione alla fine del rapporto.
- Chiedi dove vengono conservati i dati e se il fornitore si appoggia a subfornitori, in modo da tracciare l'intera catena.
- Verifica certificazioni o policy di sicurezza pubblicate dal fornitore, non fidarti solo delle rassicurazioni commerciali.
- Prima di condividere un database con terzi, controlla che esista una base giuridica che lo permetta e documenta la condivisione.
Negoziare clausole che impongano la conservazione dei dati in territorio europeo e l'invio periodico di evidenze tecniche riduce in modo concreto il rischio percepito, soprattutto quando lavori con clienti che hanno già avuto problemi di compliance in passato.
Registro delle attività: quando e come tenerlo semplice
L'obbligo di tenere il registro delle attività di trattamento previsto dall'art. 30 non riguarda solo le grandi aziende: l'eccezione per chi ha meno di 250 dipendenti non si applica se il trattamento non è occasionale o comporta rischi per gli interessati, condizione che riguarda praticamente ogni attività social continuativa.
- Per ogni trattamento annota: finalità, categorie di dati, destinatari, tempi di conservazione e misure di sicurezza adottate.
- Separa le sezioni per cliente quando operi come responsabile esterno, così ogni controllo resta ordinato e collegato al relativo contratto, un suggerimento che riprendono anche le FAQ del Garante sul registro.
- Un foglio elettronico condiviso basta nella maggior parte dei casi: non serve un software dedicato se il volume di trattamenti è gestibile.
- Aggiorna il registro ogni volta che cambi fornitore, aggiungi un canale o modifichi una finalità di trattamento.
Misure tecniche minime che un social media manager deve applicare
La sicurezza tecnica non è un dettaglio da IT: è parte della responsabilità diretta di chi gestisce account e contenuti per conto di altri. Il Garante ha collegato più volte CMS obsoleti e vulnerabilità note a violazioni sanzionabili, anche in assenza di problemi legati al consenso.
- Mantieni sempre aggiornati CMS, plugin e temi dei siti che gestisci, controllando le patch di sicurezza con regolarità.
- Attiva l'autenticazione a due fattori su ogni account social e gestionale che tratti dati di clienti.
- Differenzia i ruoli di accesso: non tutti i collaboratori devono avere permessi di amministratore.
- Programma backup regolari e verifica che i dati sensibili siano cifrati, specialmente se affidati a hosting esterno.
Un consiglio: la manutenzione tecnica costa meno di una sanzione: un controllo trimestrale su aggiornamenti e accessi richiede poche ore ma riduce il rischio in modo concreto.
Procedura rapida per data breach: chi avvisare e quando
Quando scopri una violazione, la sequenza conta più di tutto. Ecco i passaggi essenziali da seguire nelle prime ore.
- Contieni il problema: cambia password, revoca accessi compromessi, isola il sistema colpito.
- Documenta subito cosa è successo: data, ora, dati coinvolti, numero di persone potenzialmente interessate.
- Valuta il rischio per gli interessati: se è concreto, hai 72 ore per notificare il Garante secondo l'art. 33.
- Se il rischio è elevato, informa anche direttamente le persone coinvolte, spiegando cosa è successo e cosa fare.
- Conserva ogni prova e comunicazione: email al cliente, screenshot, log tecnici, perché serviranno in caso di verifica successiva.
Avvisare tempestivamente il cliente, anche prima di aver chiuso la valutazione completa, evita che la notizia arrivi da altre fonti e aiuta a gestire la fiducia nel rapporto di lavoro.
Applicare privacy by design alle campagne e ai flussi editoriali
Integrare la protezione dei dati fin dalla progettazione non significa aggiungere burocrazia: significa scegliere opzioni più sicure per default. Le linee guida EDPB sui deceptive design patterns raccomandano proprio questo approccio, insieme alla possibilità di revocare il consenso con la stessa facilità con cui è stato dato.
- Richiedi nei moduli solo i campi davvero necessari: nome ed email bastano quasi sempre, il resto si chiede dopo se serve.
- Imposta tempi di conservazione brevi per i dati raccolti tramite form e campagne, cancellando quanto non serve più.
- Documenta perché hai scelto certi default (ad esempio checkbox non pre-selezionate) così dimostri la scelta consapevole.
- Prima di lanciare una campagna, verifica con una checklist rapida: dati minimi, consenso raccolto, retention definita, fornitori verificati.
Questo approccio si integra bene anche nelle fasi di approvazione dei contenuti, dove un controllo in più prima della pubblicazione evita sorprese successive.
Risorse pratiche e come organizzare la documentazione quotidiana
Avere modelli pronti fa risparmiare ore ogni settimana. Sul nostro blog trovi una checklist dedicata ai freelance con moduli di informativa e passaggi da integrare nell'attività quotidiana, oltre a un workflow in 5 fasi pensato per chi lavora da solo e a una checklist sui contenuti social da usare prima di ogni pubblicazione.
- Centralizzare contatti, consensi e documenti in un unico posto evita che le prove di compliance finiscano sparse tra email, fogli diversi e chat.
- Inviare preventivi e informative tramite link pubblico, senza obbligare il cliente a creare un account, semplifica la raccolta di firme e conferme.
- Conservare i dati in server europei riduce i dubbi quando un cliente chiede dove finiscono le sue informazioni.
Per chi gestisce più clienti contemporaneamente, avere un modello di scheda cliente che raccoglie solo i dati necessari aiuta a non accumulare informazioni superflue fin dall'inizio del rapporto.
Priorità realistiche per freelance e micro-team
Nella prima settimana, sistema informativa e consensi. Nel primo mese, formalizza i contratti con i fornitori e crea il registro. Nei tre mesi successivi, consolida le misure tecniche e rivedi le campagne pubblicitarie più rischiose. Non serve fare tutto subito: serve non fermarsi.
— Fabrizio
Opzione pratica: centralizzare contatti e documenti con KeSbatty
Tenere tutto in ordine, tra consensi, contratti e documenti per ogni cliente, è più semplice quando non devi rincorrere file sparsi tra email e cartelle diverse. Con KeSbatty puoi gestire contatti, appuntamenti e attività in un solo posto, attivando solo i moduli che ti servono davvero, senza configurazioni complicate.
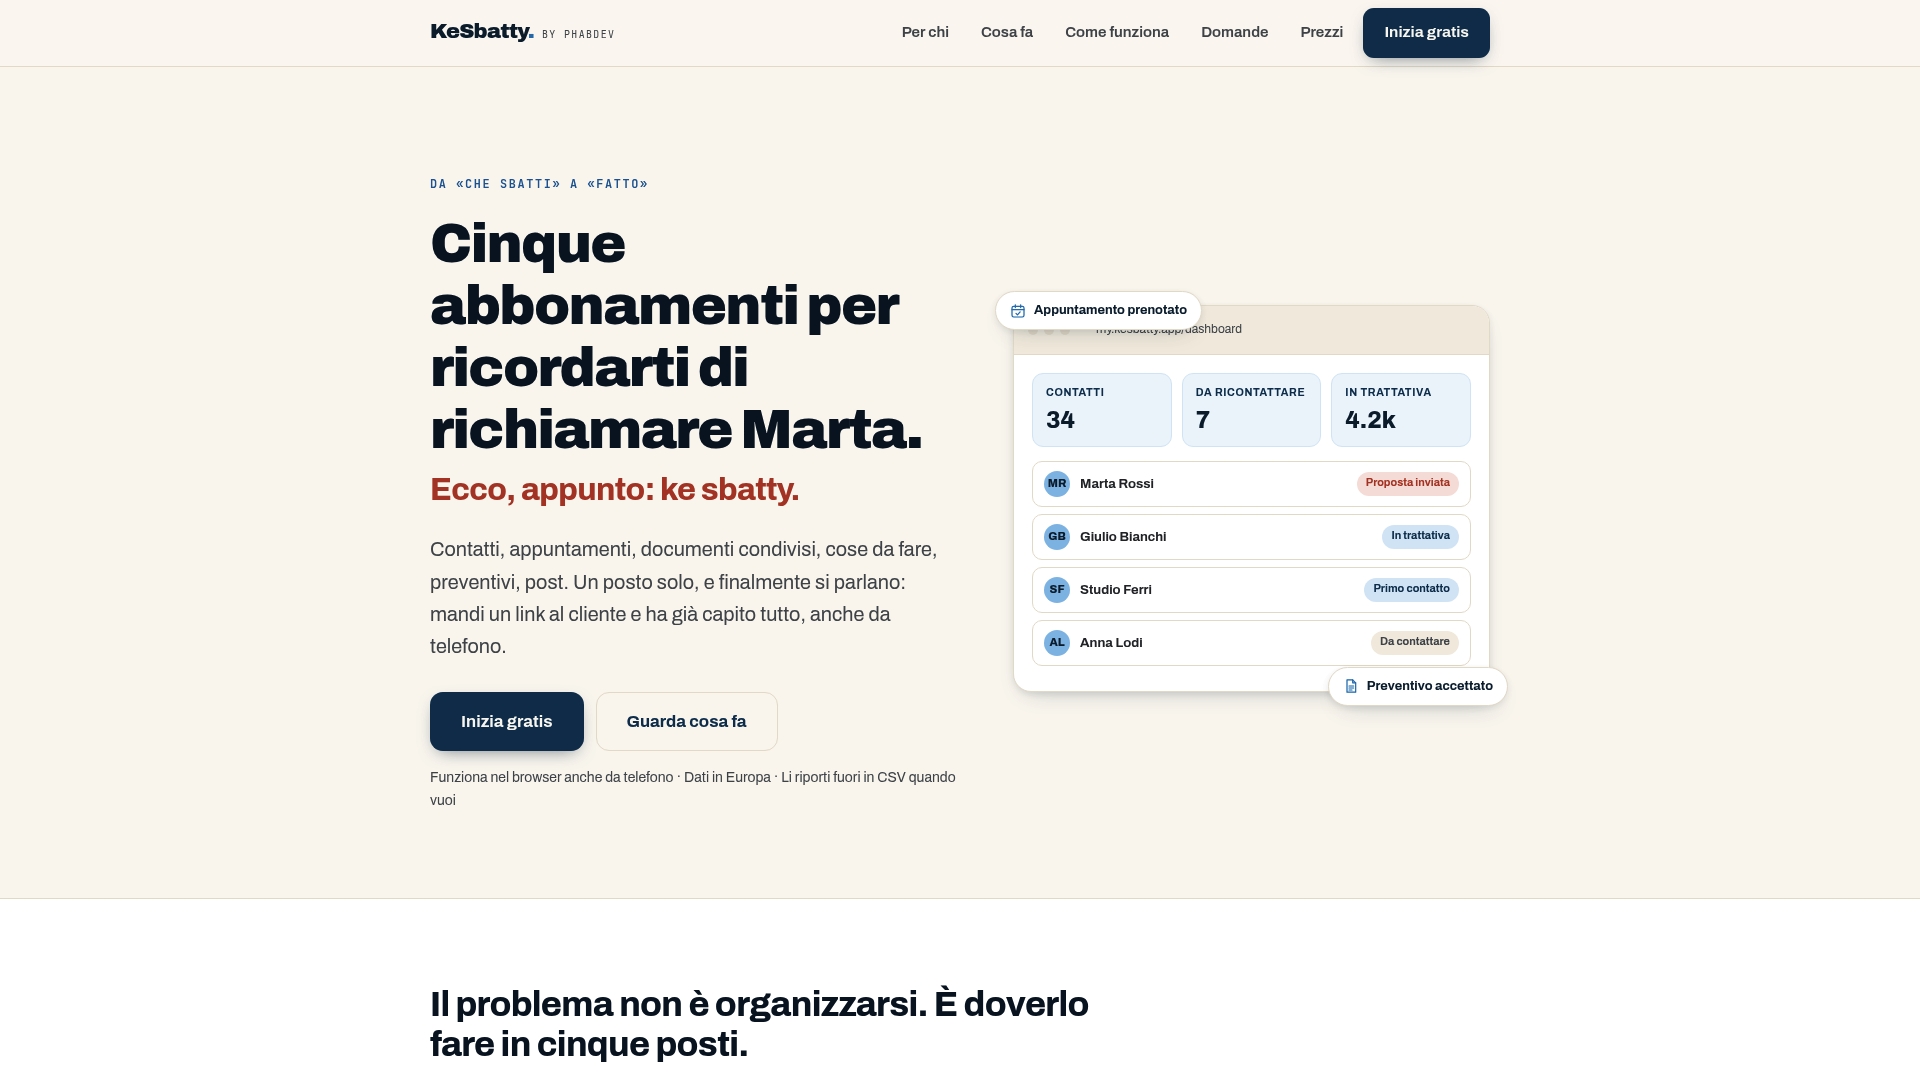
- Con la Cassetta base puoi iniziare a centralizzare i contatti e tracciare le attività.
- La Cassetta completa sblocca anche l'invio di documenti e preventivi tramite link pubblico, senza bisogno che il cliente crei un account.
- I dati restano conservati in server europei, con possibilità di esportazione sempre disponibile.
Se gestisci più clienti e vuoi smettere di rincorrere fogli excel e cartelle condivise, puoi provare KeSbatty e vedere se il flusso si adatta al tuo modo di lavorare.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un avvocato qualificato. Consulta un professionista legale qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.

Domande frequenti
Il GDPR è obbligatorio per chi gestisce social media?
Sì, il regolamento si applica a chiunque tratti dati personali di persone fisiche nell'Unione Europea, inclusi social media manager e freelance che gestiscono pagine o campagne per conto di clienti. L'obbligo riguarda sia titolari che responsabili del trattamento, indipendentemente dalle dimensioni dell'attività.
Quando non si applica il GDPR a un'attività social?
Il regolamento non si applica a trattamenti puramente personali o domestici, privi di qualsiasi finalità professionale o commerciale. Appena un'attività social diventa parte di un servizio offerto a terzi o genera dati trattati per finalità di marketing, il GDPR si applica a pieno titolo.
Cosa prevede l'articolo 30 del GDPR sul registro delle attività?
L'art. 30 impone a titolari e responsabili di tenere un registro delle attività di trattamento, con finalità, categorie di dati e misure di sicurezza adottate. L'eccezione per le realtà sotto i 250 dipendenti non si applica quando il trattamento non è occasionale o comporta rischi per gli interessati, condizione che riguarda la maggior parte delle attività social continuative.
Quali normative regolano la privacy sui social network?
Oltre al GDPR, in Italia si applica l'art. 130 del Codice Privacy per le comunicazioni promozionali, mentre a livello europeo le linee guida dell'EDPB sul targeting e sui deceptive design patterns chiariscono come trattare dati raccolti tramite piattaforme social. Per chi lavora con clienti aziendali, può essere utile anche una policy social media interna che definisca ruoli e approvazioni.