Sì: il GDPR si applica anche ai freelance, senza eccezioni legate al fatturato o al regime fiscale. Se decidi tu le finalità e i mezzi con cui tratti i dati dei clienti, sei titolare del trattamento, punto. Le tre cose da fare oggi: aggiornare e consegnare l'informativa privacy al primo contatto, controllare i contratti con i fornitori che gestiscono i tuoi dati (i cosiddetti DPA), e attivare cifratura, autenticazione a due fattori e backup su ciò che usi ogni giorno.
In breve:
- Anche i freelance sono soggetti al GDPR e devono aggiornare l'informativa privacy al primo contatto e gestire correttamente i contratti con i fornitori.
- È fondamentale stabilire la propria qualifica come titolare, responsabile o contitolare del trattamento, basandosi sulla reale decisione di finalità e mezzi.
- Le misure minime di sicurezza includono cifrare dispositivi, usare autenticazione a due fattori e documentare ogni lavoro svolto, per garantire l'accountability.
- La verifica dei fornitori e dei software deve concentrarsi sulla presenza di DPA, localizzazione dei dati in UE e chiarezza sui sub-responsabili.
- In caso di violazione dei dati, si devono contenere i danni immediatamente, valutare il rischio, documentare e notificare tempestivamente il Garante se necessario.
Indice
- Checklist operativa per adeguarsi al GDPR: da dove iniziare
- Sei titolare, responsabile o contitolare del trattamento?
- Informativa, registro, DPIA e DPO: quali documenti servono davvero
- Misure di sicurezza minime che ogni freelance dovrebbe avere
- Come scegliere fornitori e software senza violare il GDPR
- Cosa fare in caso di data breach: la procedura in 4 passi
- Quanto tempo conservare i dati dei clienti (e quando cancellarli)
- Checklist finale e modello minimo da salvare
- Come KeSbatty semplifica la gestione dei dati per i freelance
- Perché la proporzionalità batte la burocrazia
- Metti ordine nei dati con uno strumento pensato per chi lavora da solo
- Fonti
- Domande frequenti
Checklist operativa per adeguarsi al GDPR: da dove iniziare
Niente panico, niente scartoffie infinite. Serve un ordine di priorità, e questo è quello che funziona davvero per chi lavora da solo o in coppia.
- Fai l'inventario dei trattamenti. Non serve un documento da cinquanta pagine: basta un elenco con le categorie di dati che gestisci (nome, email, dati di pagamento, magari dati sanitari se sei un coach o un nutrizionista) e per quale scopo li usi.
- Aggiorna l'informativa privacy e consegnala al primo contatto. Non alla fine del progetto, non "se richiesta". Va data quando raccogli il primo dato utile, anche solo un'email per un preventivo.
- Stabilisci la base giuridica per ogni trattamento. Un contratto di consulenza copre la fattura e la comunicazione di progetto; una newsletter di marketing richiede invece un consenso separato ed esplicito.
- Tieni un registro dei trattamenti semplificato, soprattutto se tratti dati in modo abituale o gestisci categorie particolari (salute, orientamento sessuale, dati biometrici). Il Regolamento (UE) 2016/679 lo prevede all'articolo 30, e in pratica è la prima cosa che un ispettore chiede di vedere.
- Formalizza i contratti con i fornitori (art. 28, DPA). Se usi un CRM, un servizio di email marketing o un tool di fatturazione, quel fornitore tratta dati per tuo conto: serve un accordo scritto, non basta aver accettato i termini di servizio.
- Definisci una procedura per i diritti degli interessati. Accesso, cancellazione, opposizione, portabilità: un cliente può chiederteli in qualsiasi momento, e devi sapere a chi rispondere e in quanto tempo.
Segui questo ordine e nel giro di un weekend hai già coperto una parte sostanziale del lavoro.
Sei titolare, responsabile o contitolare del trattamento?
Il criterio è semplice quanto tagliente: chi decide finalità e mezzi del trattamento è titolare. Non conta cosa scrivi nel contratto, conta chi controlla davvero le scelte operative.
Due esempi concreti chiariscono la differenza:
- Se raccogli lead per la tua attività di social media manager tramite un modulo sul tuo sito, sei titolare: decidi tu perché raccogli quei dati e come li usi.
- Se un cliente ti affida l'accesso al proprio CRM aziendale per gestire le sue campagne, secondo le sue istruzioni, sei responsabile del trattamento per quell'attività specifica.
- Se collabori con un altro professionista e insieme decidete come trattare i dati di un progetto condiviso (una landing page comune, un evento organizzato a due), siete contitolari: serve un accordo scritto che definisca chi risponde di cosa verso gli interessati.
Le linee guida dell'EDPB sul concetto di titolare e responsabile insistono su questo punto: la qualificazione è fattuale, non contrattuale. Un fornitore che usa i tuoi dati per addestrare un proprio algoritmo, ad esempio, può diventare titolare a sua insaputa (o a tua insaputa) anche se il contratto dice il contrario. Sbagliare questa qualificazione è il rischio più comune, e la conseguenza pratica è semplice: rispondi di violazioni che pensavi fossero "problema del fornitore".
Informativa, registro, DPIA e DPO: quali documenti servono davvero
Non tutti i freelance hanno bisogno degli stessi documenti. Dipende dal volume e dalla natura dei dati che tratti.
Informativa privacy. Deve contenere: la tua identità (o quella della tua attività), le finalità del trattamento, la base giuridica, i tempi di conservazione e i diritti dell'interessato. Va consegnata al primo contatto utile, non dopo.
Registro dei trattamenti. Diventa consigliato, se non necessario in pratica, quando tratti dati in modo abituale o gestisci categorie particolari di dati. Anche se formalmente l'esenzione per le piccole realtà esiste in alcuni casi, avere un registro semplificato resta lo strumento più rapido per dimostrare le tue scelte durante un controllo.
DPIA (valutazione d'impatto). Serve quando il trattamento presenta un rischio elevato: profilazione sistematica dei clienti, uso di strumenti di intelligenza artificiale che analizzano comportamenti, o trattamento massivo di dati sensibili (un coach che gestisce diagnosi mediche, ad esempio).
DPO (responsabile della protezione dei dati). Per il freelance individuale, la nomina non è generalmente obbligatoria, a meno che l'attività comporti monitoraggio sistematico su larga scala. Nella maggior parte dei casi basta un consulente esterno da consultare quando serve.
Un consiglio: Non scrivere un'informativa fotocopiata da internet. I dettagli sui tempi di conservazione e sulle finalità reali del tuo lavoro sono proprio ciò che un cliente attento (o un ispettore) controlla per primo.
Misure di sicurezza minime che ogni freelance dovrebbe avere
L'accountability, in pratica, significa poter giustificare le scelte fatte. Non serve un sistema di sicurezza da azienda con cento dipendenti: serve proporzionalità.
- Cifra i dispositivi che usi per lavorare (laptop, telefono) e imposta backup automatici con gestione sicura delle chiavi di accesso.
- Usa un password manager e attiva l'autenticazione a due fattori su email, cloud e CRM: è la misura più semplice con il rapporto costo/beneficio più alto che esista.
- Aggiorna regolarmente software e sistemi operativi, e limita l'accesso ai dati solo a chi ne ha davvero bisogno (se lavori con un assistente virtuale, ad esempio, non serve che veda tutto).
- Scegli servizi con server in UE quando possibile, e verifica le garanzie previste per eventuali trasferimenti extra europei.
- Documenta ogni misura adottata: una nota scritta, anche minima, su cosa hai fatto e quando.
Un consiglio: Tieni un file semplice (anche un foglio di calcolo) con data e descrizione di ogni misura di sicurezza attivata. In caso di verifica, quel foglio vale più di mille buone intenzioni.
Come scegliere fornitori e software senza violare il GDPR
Ogni SaaS che usi per lavorare, dal CRM al servizio di email marketing, tratta dati per tuo conto. Il che significa che tu resti responsabile della scelta.
Prima di firmare o sottoscrivere un piano, controlla:
- L'esistenza di un DPA (Data Processing Agreement) con clausole conformi all'articolo 28 del GDPR, non solo termini di servizio generici.
- La localizzazione dei dati. Un fornitore con server fuori dall'Unione Europea deve offrire garanzie specifiche: clausole contrattuali standard, decisioni di adeguatezza o altre misure equivalenti previste dalla guida del Garante.
- La presenza di sub-responsabili. Molti servizi cloud si appoggiano ad altri fornitori (hosting, storage, analytics): chiedi trasparenza su chi tratta i tuoi dati e come vengono avvisati eventuali cambiamenti.
- Le condizioni di uso per strumenti di intelligenza artificiale. Se usi un assistente AI per bozze o automazioni, verifica se i dati inseriti vengono usati per addestrare i modelli del fornitore: è un profilo di rischio spesso sottovalutato.
Accettare i termini di servizio senza leggerli non basta per delegare la responsabilità: se il fornitore usa i tuoi dati per finalità proprie, resta titolare a tutti gli effetti, indipendentemente da cosa dice il contratto.
Cosa fare in caso di data breach: la procedura in 4 passi
Un data breach non aspetta che tu sia pronto. Ecco lo schema minimo da seguire.
- Contieni il problema immediatamente: cambia password, revoca accessi, isola il sistema compromesso.
- Valuta il rischio per gli interessati. Se la violazione comporta un rischio per diritti e libertà delle persone coinvolte, hai 72 ore per notificare il Garante.
- Documenta tutto: data e ora della scoperta, dati coinvolti, azioni correttive adottate, tempistiche di risposta. Questo registro è la tua prova in caso di ispezione successiva.
- Comunica agli interessati, se il rischio è elevato, con un messaggio chiaro su cosa è successo e cosa hanno fatto per proteggersi. Un breve avviso via email a clienti e fornitori coinvolti spesso basta, purché sia tempestivo e onesto.
Non aspettare di avere tutte le informazioni prima di agire: contenere il danno viene prima di capire esattamente cosa sia successo.
Quanto tempo conservare i dati dei clienti (e quando cancellarli)
Il principio è la minimizzazione: conserva solo ciò che serve, per il tempo che serve, e documenta perché.
- Fatture e documenti contabili: i tempi di conservazione seguono gli obblighi fiscali, non il GDPR. Anche se sei in regime forfettario, gestire correttamente i dati per la fatturazione non ti esonera dal rispettare informativa e sicurezza.
- Contratti di consulenza: conservali per il periodo di prescrizione legale applicabile al rapporto, poi valuta l'anonimizzazione se servono ancora per statistiche interne.
- Lead di marketing che non si sono mai convertiti in clienti: cancellali dopo un periodo ragionevole di inattività (spesso 12-24 mesi, a seconda del settore).
- Anonimizza invece di cancellare quando i dati aggregati ti servono per analisi di business ma non serve più sapere di chi sono.
Checklist finale e modello minimo da salvare
Una tabella compatta per tenere tutto sotto controllo, da adattare alla tua attività.
| Azione | Responsabile | Scadenza consigliata |
|---|---|---|
| Aggiornare informativa privacy | Tu (titolare) | Prima del primo contatto con un nuovo cliente |
| Verificare DPA con fornitori esistenti | Tu, in collaborazione col fornitore | Entro 30 giorni dall'attivazione di un servizio |
| Creare registro dei trattamenti semplificato | Tu | Da tenere sempre aggiornato |
| Attivare 2FA e password manager | Tu | Immediato |
| Definire procedura diritti degli interessati | Tu | Prima di ricevere la prima richiesta |
| Valutare necessità di DPIA | Tu, eventualmente con consulente | Prima di lanciare trattamenti a rischio elevato |
Un'informativa minima contiene sempre cinque elementi: chi sei, cosa raccogli, perché, per quanto tempo, e come esercitare i diritti. Il registro, allo stesso modo, può stare in un foglio con colonne per categoria di dati, finalità, base giuridica e misure di sicurezza adottate. Se la tua attività cresce o tratti dati sensibili con regolarità, delegare la parte più tecnica a un consulente privacy diventa una spesa sensata, non un lusso.
Come KeSbatty semplifica la gestione dei dati per i freelance
Uno strumento gestionale non ti esonera dagli obblighi legali, ma può togliere parecchio "sbatti" dalla parte documentale. KeSbatty centralizza contatti, appuntamenti e documenti in un'unica piattaforma con dati stoccati in Europa, un punto che semplifica non poco la verifica dei trasferimenti extra UE.
Alcune funzionalità si traducono direttamente in pratiche compatibili con il GDPR:
- Gestione centralizzata dei contatti, utile per mantenere un inventario aggiornato delle categorie di dati trattate.
- Invio di documenti e preventivi tramite link pubblico senza richiedere login al cliente, riducendo la superficie di dati raccolti superflui.
- Moduli attivabili solo quando servono, così non accumuli dati o funzionalità che non usi mai (e che dovresti comunque documentare).
Perché la proporzionalità batte la burocrazia
Il GDPR, se lo guardi bene, non è un ostacolo: è una leva di fiducia commerciale. Un cliente che vede un'informativa chiara e un contratto con clausole precise si fida di più, e spesso lo dice a voce alta durante la trattativa.
L'errore che vedo più spesso non è la disattenzione, è l'eccesso: freelance che si costruiscono un registro dei trattamenti da quindici pagine per gestire tre clienti, o che si convincono di aver bisogno di un DPO interno quando basterebbe una consulenza puntuale una volta all'anno. Il principio di accountability chiede scelte proporzionate al rischio reale della tua attività, non un fac simile aziendale fuori scala. Investire in un consulente esterno ha senso quando tratti dati sensibili su larga scala o quando un cliente enterprise chiede garanzie contrattuali specifiche. Fuori da questi casi, la checklist di questo articolo, applicata con costanza, è più che sufficiente.
— Fabrizio
Metti ordine nei dati con uno strumento pensato per chi lavora da solo
KeSbatty è l'alternativa pratica a rincorrere cinque strumenti diversi per gestire clienti, documenti e scadenze da freelance. I dati sono stoccati in Europa, l'invio di preventivi e documenti avviene tramite link pubblico senza obbligare il cliente a creare un account, e i moduli si attivano solo quando ti servono davvero, senza configurazioni complicate.
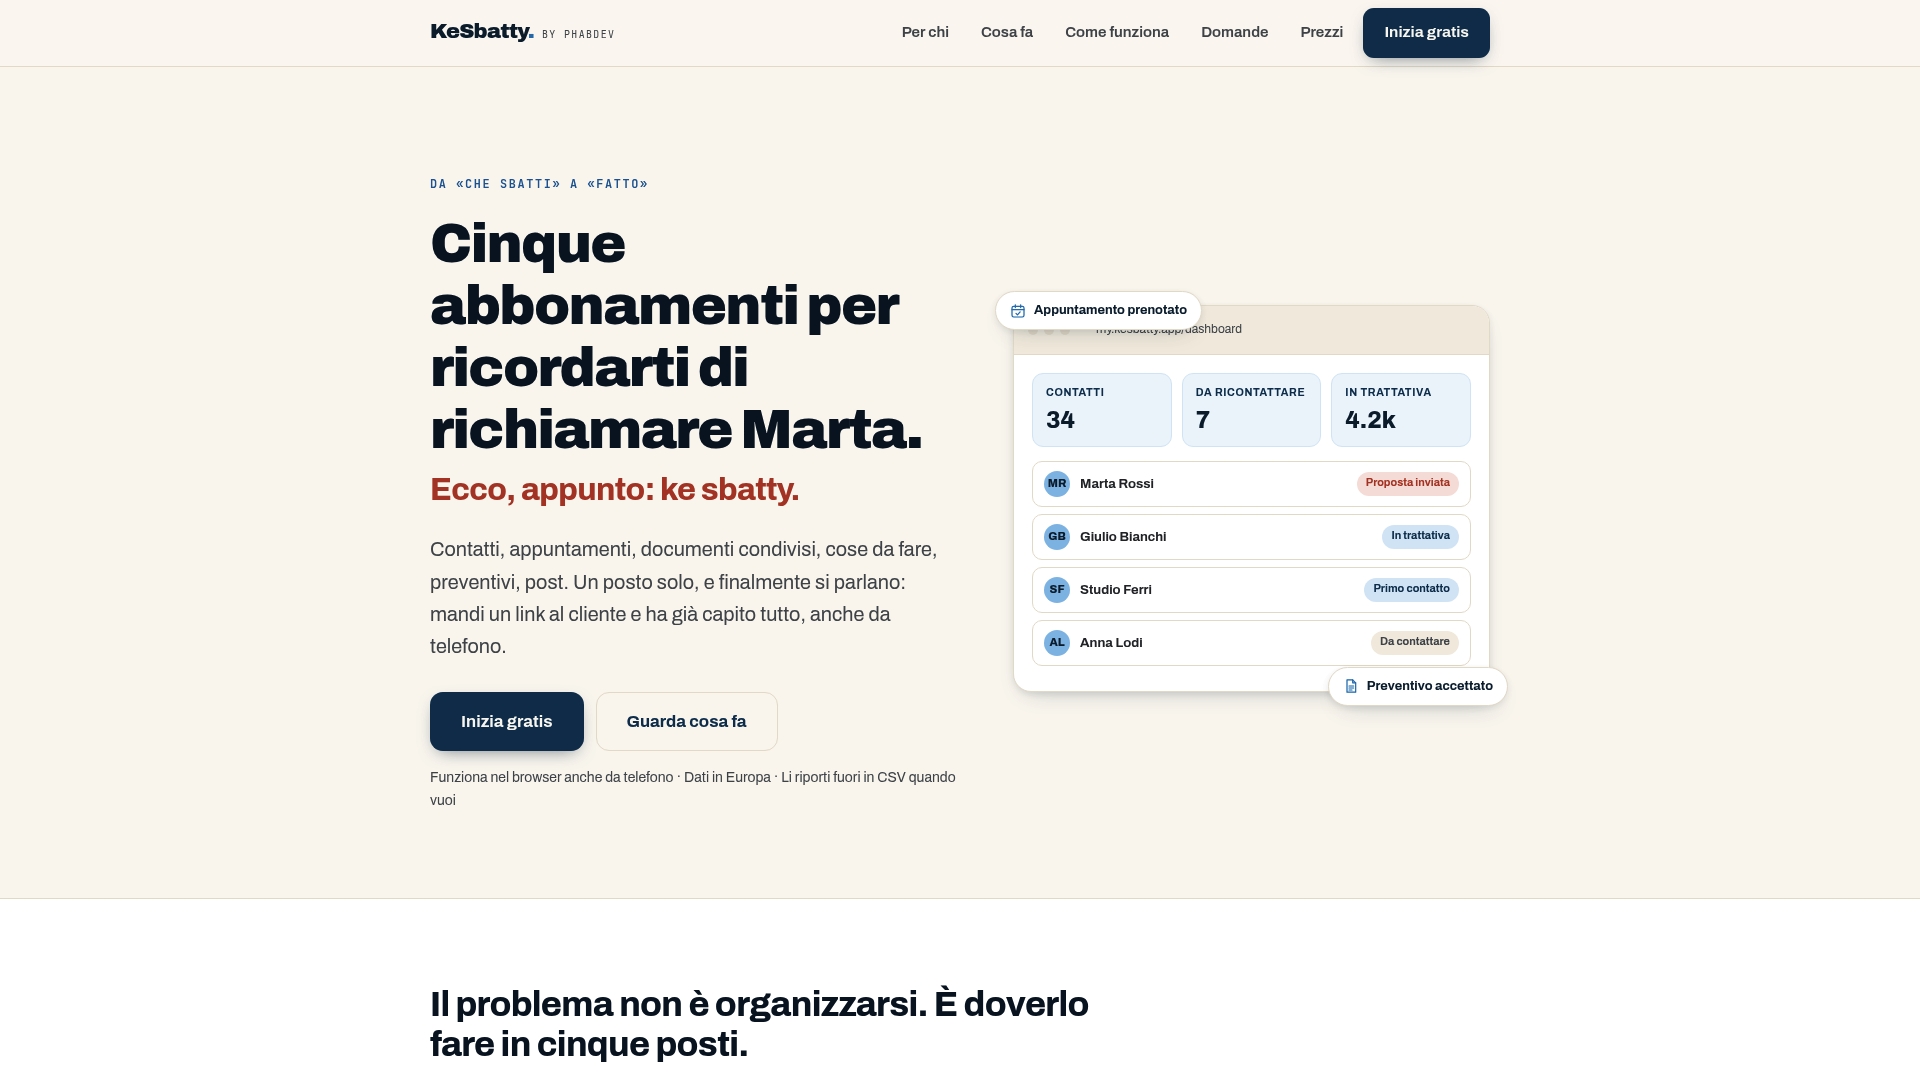
Questo non significa che KeSbatty sostituisca l'informativa privacy o il registro dei trattamenti: quegli obblighi restano tuoi. Ma avere contatti, appuntamenti e documenti in un unico posto, con un fornitore che ha già pensato alla localizzazione dei dati, rende molto più semplice tenere tutto documentato e pronto per un controllo. Puoi provare KeSbatty gratuitamente fino a 100 contatti, oppure attivare la prova di 14 giorni per sbloccare tutti i moduli e vedere come si adatta al tuo modo di lavorare.
Fonti
- Regolamento (UE) 2016/679 (GDPR) — EUR-Lex
- European Data Protection Board (EDPB)
- Guida all'applicazione del Regolamento UE 2016/679 — Garante per la protezione dei dati personali
- GDPR freelance: come adeguarsi alla normativa — Legal for Digital
Domande frequenti
Quando il GDPR non si applica a un freelance?
Il GDPR si applica praticamente sempre quando tratti dati personali per la tua attività, indipendentemente da fatturato o regime fiscale: non esistono esenzioni generali per le piccole realtà.
Per chi è obbligatorio il GDPR?
È obbligatorio per chiunque tratti dati personali di persone fisiche nell'Unione Europea, incluse aziende, professionisti e liberi professionisti, senza soglie minime di dimensione.
Qual è la differenza tra "freelance" e "freelancer"?
Sono sinonimi: "freelance" è il termine più comune in italiano per indicare chi lavora in proprio senza vincolo di subordinazione, mentre "freelancer" è la variante anglosassone usata più raramente nei contesti formali italiani.
È possibile lavorare come freelance senza partita IVA?
Sì, per prestazioni occasionali entro certi limiti è possibile lavorare senza partita IVA, ma gli obblighi GDPR restano identici: trattare dati personali di clienti richiede comunque informativa e misure di sicurezza adeguate.
KeSbatty aiuta a essere conformi al GDPR?
KeSbatty non sostituisce gli obblighi legali, ma semplifica la gestione documentale grazie a dati stoccati in Europa e funzionalità come l'invio documenti senza login, utili per mantenere ordine nelle informazioni trattate.